Digitale Risiken souverän steuern
Informationssicherheit und KI aus Sicht der Geschäftsleitung, für den Mittelstand.
Mit über 30 Jahren IT-Leadership übersetze ich, was NIS2, BSIG und KI-Verordnung von Ihrem Unternehmen verlangen. Heraus kommen Entscheidungen, die Sie als Geschäftsleitung treffen, überwachen und belegen können.
Keine IT-Frage, sondern eine Führungsfrage
NIS2 und BSIG, die KI-Verordnung, die DSGVO: Alle drei verlangen von Ihrem Unternehmen Nachweise, nicht nur Bemühen. Eines davon benennt die Geschäftsleitung persönlich: das BSIG.
Informationssicherheit: NIS2 und BSIG
Seit dem 6. Dezember 2025 gilt das BSIG, ohne Übergangsfrist. § 38 Abs. 1 verpflichtet die Geschäftsleitung, die Risikomanagementmaßnahmen nach § 30 umzusetzen und ihre Umsetzung zu überwachen. Die operative Umsetzung kann sie an die IT oder einen Dienstleister geben. Die Überwachung bleibt bei ihr.
Verletzt die Geschäftsleitung diese Pflichten, haftet sie ihrer Einrichtung für einen schuldhaft verursachten Schaden nach Gesellschaftsrecht (§ 38 Abs. 2 BSIG). Bei der GmbH gelten die Regeln der Geschäftsführerhaftung (§ 43 GmbHG), bei der AG gilt § 93 AktG. Neu ist nicht die Haftung, sondern der Maßstab, an dem die Sorgfalt gemessen wird. Hinzu kommt die persönliche Schulungspflicht nach § 38 Abs. 3 BSIG.
Ob Ihr Unternehmen unter das BSIG fällt, können Sie mit der Betroffenheitsprüfung des BSI vorprüfen. Das BSI versteht sie als Orientierungshilfe; ihr Ergebnis ist rechtlich nicht bindend. Es kommt kein Bescheid. Was zählt, ist Ihre dokumentierte eigene Bewertung.
Auch Unternehmen, die selbst nicht unter das Gesetz fallen, können die Anforderungen über die Lieferkette erreichen, etwa als Fragebogen oder Vertragsklausel eines Kunden. Betroffene Einrichtungen sind zur Sicherheit ihrer Lieferkette verpflichtet (§ 30 Abs. 2 Satz 2 Nr. 4 BSIG).
Künstliche Intelligenz: KI-Verordnung und DSGVO
Teile der KI-Verordnung gelten bereits: seit Februar 2025 die Vorgaben zur KI-Kompetenz (Art. 4), seit August 2026 Transparenzpflichten (Art. 50). Gelangen personenbezogene Daten in KI-Werkzeuge, ist zudem die DSGVO berührt. Was daraus für Ihr Unternehmen folgt, hängt davon ab, wo und wie KI bei Ihnen eingesetzt wird. Die erste Führungsfrage lautet deshalb: Wissen Sie, wo bei Ihnen KI im Einsatz ist?
Das 5-Ebenen-Modell: Technik trifft Führung
Ich betrachte Ihr Unternehmen als Ganzes. Fünf Ebenen zeigen, wo digitale Risiken entstehen und wer sie verantwortet. Sie ordnen beide Bereiche, Informationssicherheit und KI.
Ebene 5: Führung und Haftung
Was davon bleibt bei Ihnen persönlich?
Ihre persönliche Absicherung als Geschäftsleitung: § 38 BSIG, Ihre gesetzliche Schulungspflicht, D&O-Versicherung, Dokumentation als Schutzschild. Das ist die Ebene, auf der Sie als Geschäftsleitung allein stehen.
Ebene 4: Risikomanagement und Verantwortlichkeiten
Wen nennen Sie, wenn das BSI anruft?
Wer ist in Ihrem Unternehmen verantwortlich für Informationssicherheit – mit Namen, Mandat und dokumentierter Zuständigkeit? Wenn das BSI anruft: Wen nennen Sie?
Ebene 3: KI und Entscheidungslogik
Welche KI-Werkzeuge nutzen Ihre Mitarbeitenden, und wissen Sie davon?
Welche KI-Tools nutzen Ihre Mitarbeiter – und wissen Sie davon? ChatGPT, Copilot, KI in der Produktion. Was bedeutet das für Ihre Haftung nach DSGVO und AI Act?
Ebene 2: Daten und Prozesse
Könnten Sie heute fristgerecht melden, was bei einem Angriff passiert ist?
DSGVO-Grundlagen, Datenflüsse, kritische Prozesse, Notfallpläne. Könnten Sie heute der Datenschutzaufsicht und der Meldestelle von BSI und BBK fristgerecht melden, was bei einem Angriff passiert ist?
Ebene 1: Technische Stabilität
Funktioniert die Technik im Ernstfall, und wissen Sie das?
Backups, Patches, Zugriffsrechte, Netzwerksicherheit. Nicht ob Sie Technik haben – sondern ob sie im Ernstfall funktioniert, und ob Sie das als Führungskraft wissen.
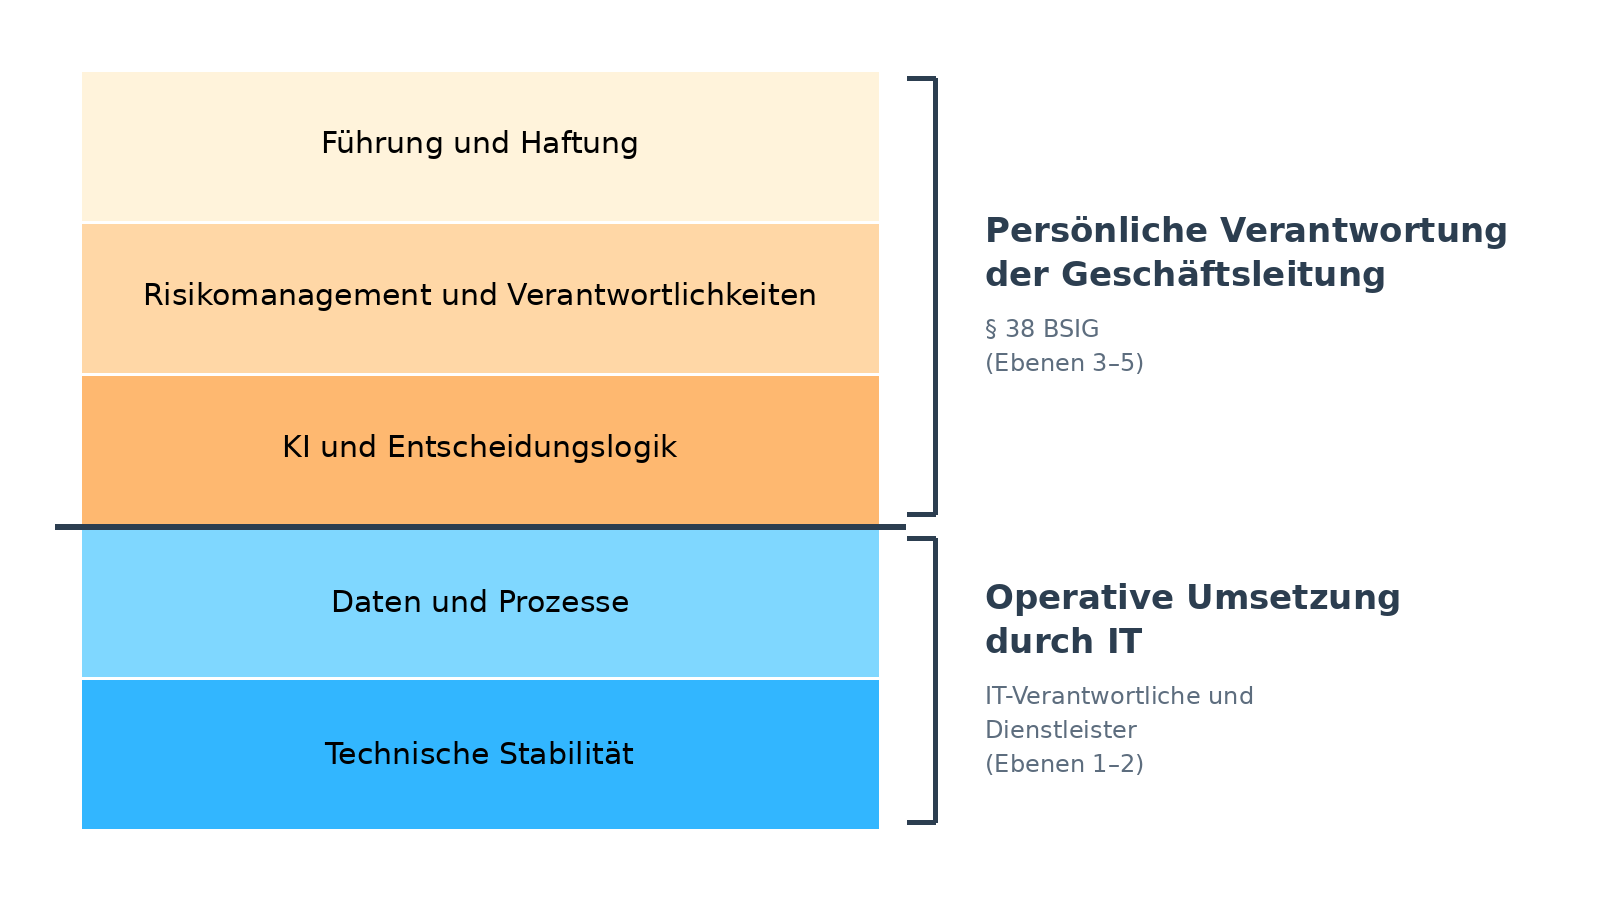
Die Ebenen 3 bis 5 sind mein Schwerpunkt.
Die Linie zwischen Ebene 2 und Ebene 3 ist dieselbe wie in § 38 Abs. 1 BSIG: Die Umsetzung lässt sich abgeben, die Überwachung nicht. Sie müssen das nicht selbst tun. Sie müssen wissen, dass es getan wird, und Sie müssen es belegen können.
So arbeiten wir zusammen
NIS2-Geschäftsleitungs-schulung
Ihre persönliche Schulungspflicht nach § 38 BSIG — kompakt, online, mit dokumentierter Teilnahmebestätigung.
NIS2 Umsetzung
Pragmatische Umsetzung der wichtigsten Maßnahmen als externer Sparringspartner für Geschäftsführung und IT.
KI im Unternehmen
KI verstehen, bewerten und steuern: Module für Geschäftsleitung, Fachbereiche und IT.
Juergen L Sommer
Digitale Risiken · 30+ Jahre IT-Leadership
Juergen L Sommer
Vor meiner Tätigkeit als Berater habe ich über drei Jahrzehnte IT-Strategien für Weltmarktführer wie T-Systems, IBM, HPE, SUSE und Red Hat gestaltet – für CIOs, IT-Direktoren und als strategischer Berater.
Meine Überzeugung: Digitale Risiken lassen sich nur mit einer soliden Basis steuern. Wer auf Ebene 5 (Führung & Haftung) glaubwürdig entscheiden will, braucht Klarheit auf allen Ebenen darunter. Meine Aufgabe ist, dass Sie die richtigen Fragen stellen und die Antworten einordnen können. Die Technik selbst bleibt bei Ihrer IT.
Ich bin Dozent der IHK Oberfranken für NIS2-Geschäftsleitungsschulungen.
Lassen Sie uns über Ihre digitalen Risiken sprechen.
Im kostenlosen Erstgespräch klären wir, welches Angebot zu Ihrer Situation passt.